Domain eurocrypt.de kaufen?
Wir ziehen mit dem Projekt
eurocrypt.de um.
Sind Sie am Kauf der Domain
eurocrypt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eurocrypt.de kaufen?
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
Was sind die gängigsten Verschlüsselungsprotokolle und wie unterscheiden sie sich in Bezug auf Sicherheit und Effizienz?
Die gängigsten Verschlüsselungsprotokolle sind SSL/TLS, IPSec, SSH und PGP. SSL/TLS wird hauptsächlich für die sichere Übertragung von Daten im Web verwendet und bietet eine gute Balance zwischen Sicherheit und Effizienz. IPSec wird für die sichere Kommunikation in Netzwerken eingesetzt und bietet eine hohe Sicherheit, kann jedoch die Netzwerkleistung beeinträchtigen. SSH wird für die sichere Remote-Verwaltung von Systemen verwendet und bietet eine starke Verschlüsselung bei geringerem Overhead. PGP wird für die sichere E-Mail-Kommunikation verwendet und bietet eine hohe Sicherheit, erfordert jedoch mehr Aufwand für die Schlüsselverwaltung. **


Ähnliche Suchbegriffe für Gängigsten
Top-Angebote
Produkte zum Begriff Gängigsten:
-
Martor, Cutter, Nachhaltiges Einweg-Sicherheitsmesser für die gängigsten Schneidanwendungen Mart (Cutter)Sicherheitsmesser SECUMAX 148, aus recyceltem Kunststoff, Klingenbreite 11 mm, ab 2 Stück. Robuster Klingenkopf: Klingenstärke 0,5 mm für maximale Widerstandskraft. Verdeckt liegende Klinge: Die Schneidkanten sind abgeschirmt - zum Schutz von Anwender und Ware. Die Führungsflächen sind ganz vorne am Griff - perfekt für schräges Schneiden. GS-geprüfte Sicherheit. Können Einweg-Sicherheitsmesser nachhaltig sein? Ja, das SECUMAX 148 besteht zu über 80 % aus recyceltem Kunststoff. Für eine längere Lebensdauer sorgen die Glasfaserverstärkung und der robuste, 2-fach nutzbare Klingenkopf. Dadurch ist das SECUMAX 148 auch für härtere Schneidanwendungen bestens geeignet. Beim sicheren und effizienten Arbeiten kommen Ihnen ausserdem der ergonomische Griff und das angenehm leichte Gewicht zugute. Mit einer Klingenstärke von 0,5 mm ist der kunststoffummantelte Klingenkopf besonders widerstandsfähig. Deshalb nimmt es das Sicherheitsmesser in Logistik und Produktion auch mit besonders anspruchsvollem Schneidmaterial auf. Verdeckt liegende Klinge: Die beiden Schneidkanten des Klingenkopfs sind sicher abgeschirmt - zum Schutz von Anwender und Ware. Und doch steht Ihnen genug Klinge zur Verfügung, um damit 2-lagige Kartons und vieles mehr sicher schneiden zu können. Gute Führung: Ein weiterer Grund, warum das SECUMAX 148 z. B. mit Kartons so einfach fertig wird? Das sind die Führungsflächen ganz vorne am Griff. Sie helfen Ihnen dabei, schräg zu schneiden und so noch leichter durchzukommen. Ergonomisch geformt: Sind Sie Rechtshänder? Linkshänder? Eigentlich egal. Denn das Messer fügt sich in jede Hand. Unterstützt wird der angenehme Tragekomfort durch die leichte Wölbung der Aussenseiten und die griffige Oberflächenstruktur. Hauptschneidmaterialien: Wickel-, Stretch-, Schrumpffolie, Karton: bis 2-lagig, Klebeband, Sackware, Folien- und Papierbahnen. Masse (L x B x H): 142,4 x 11 x 38,7 mm. Schnitttiefe 6,2 mm.33,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
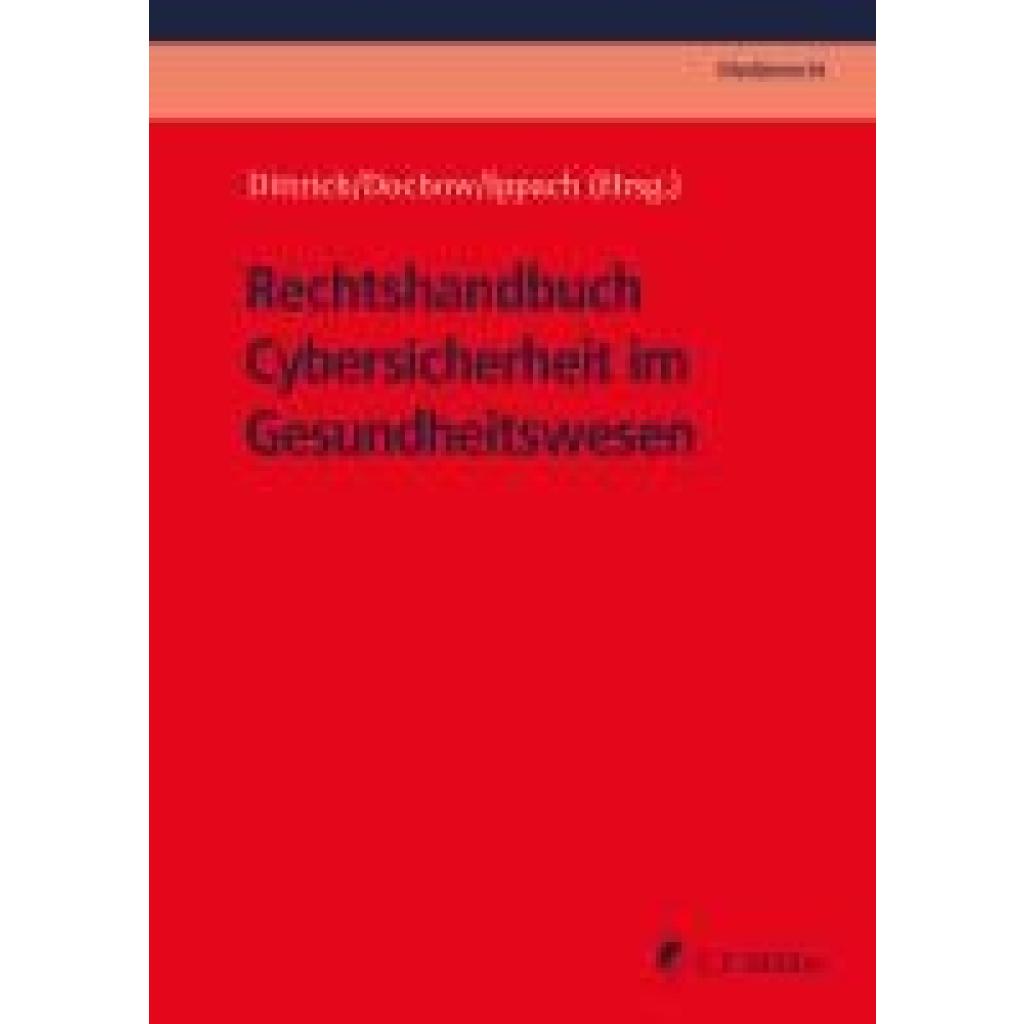
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
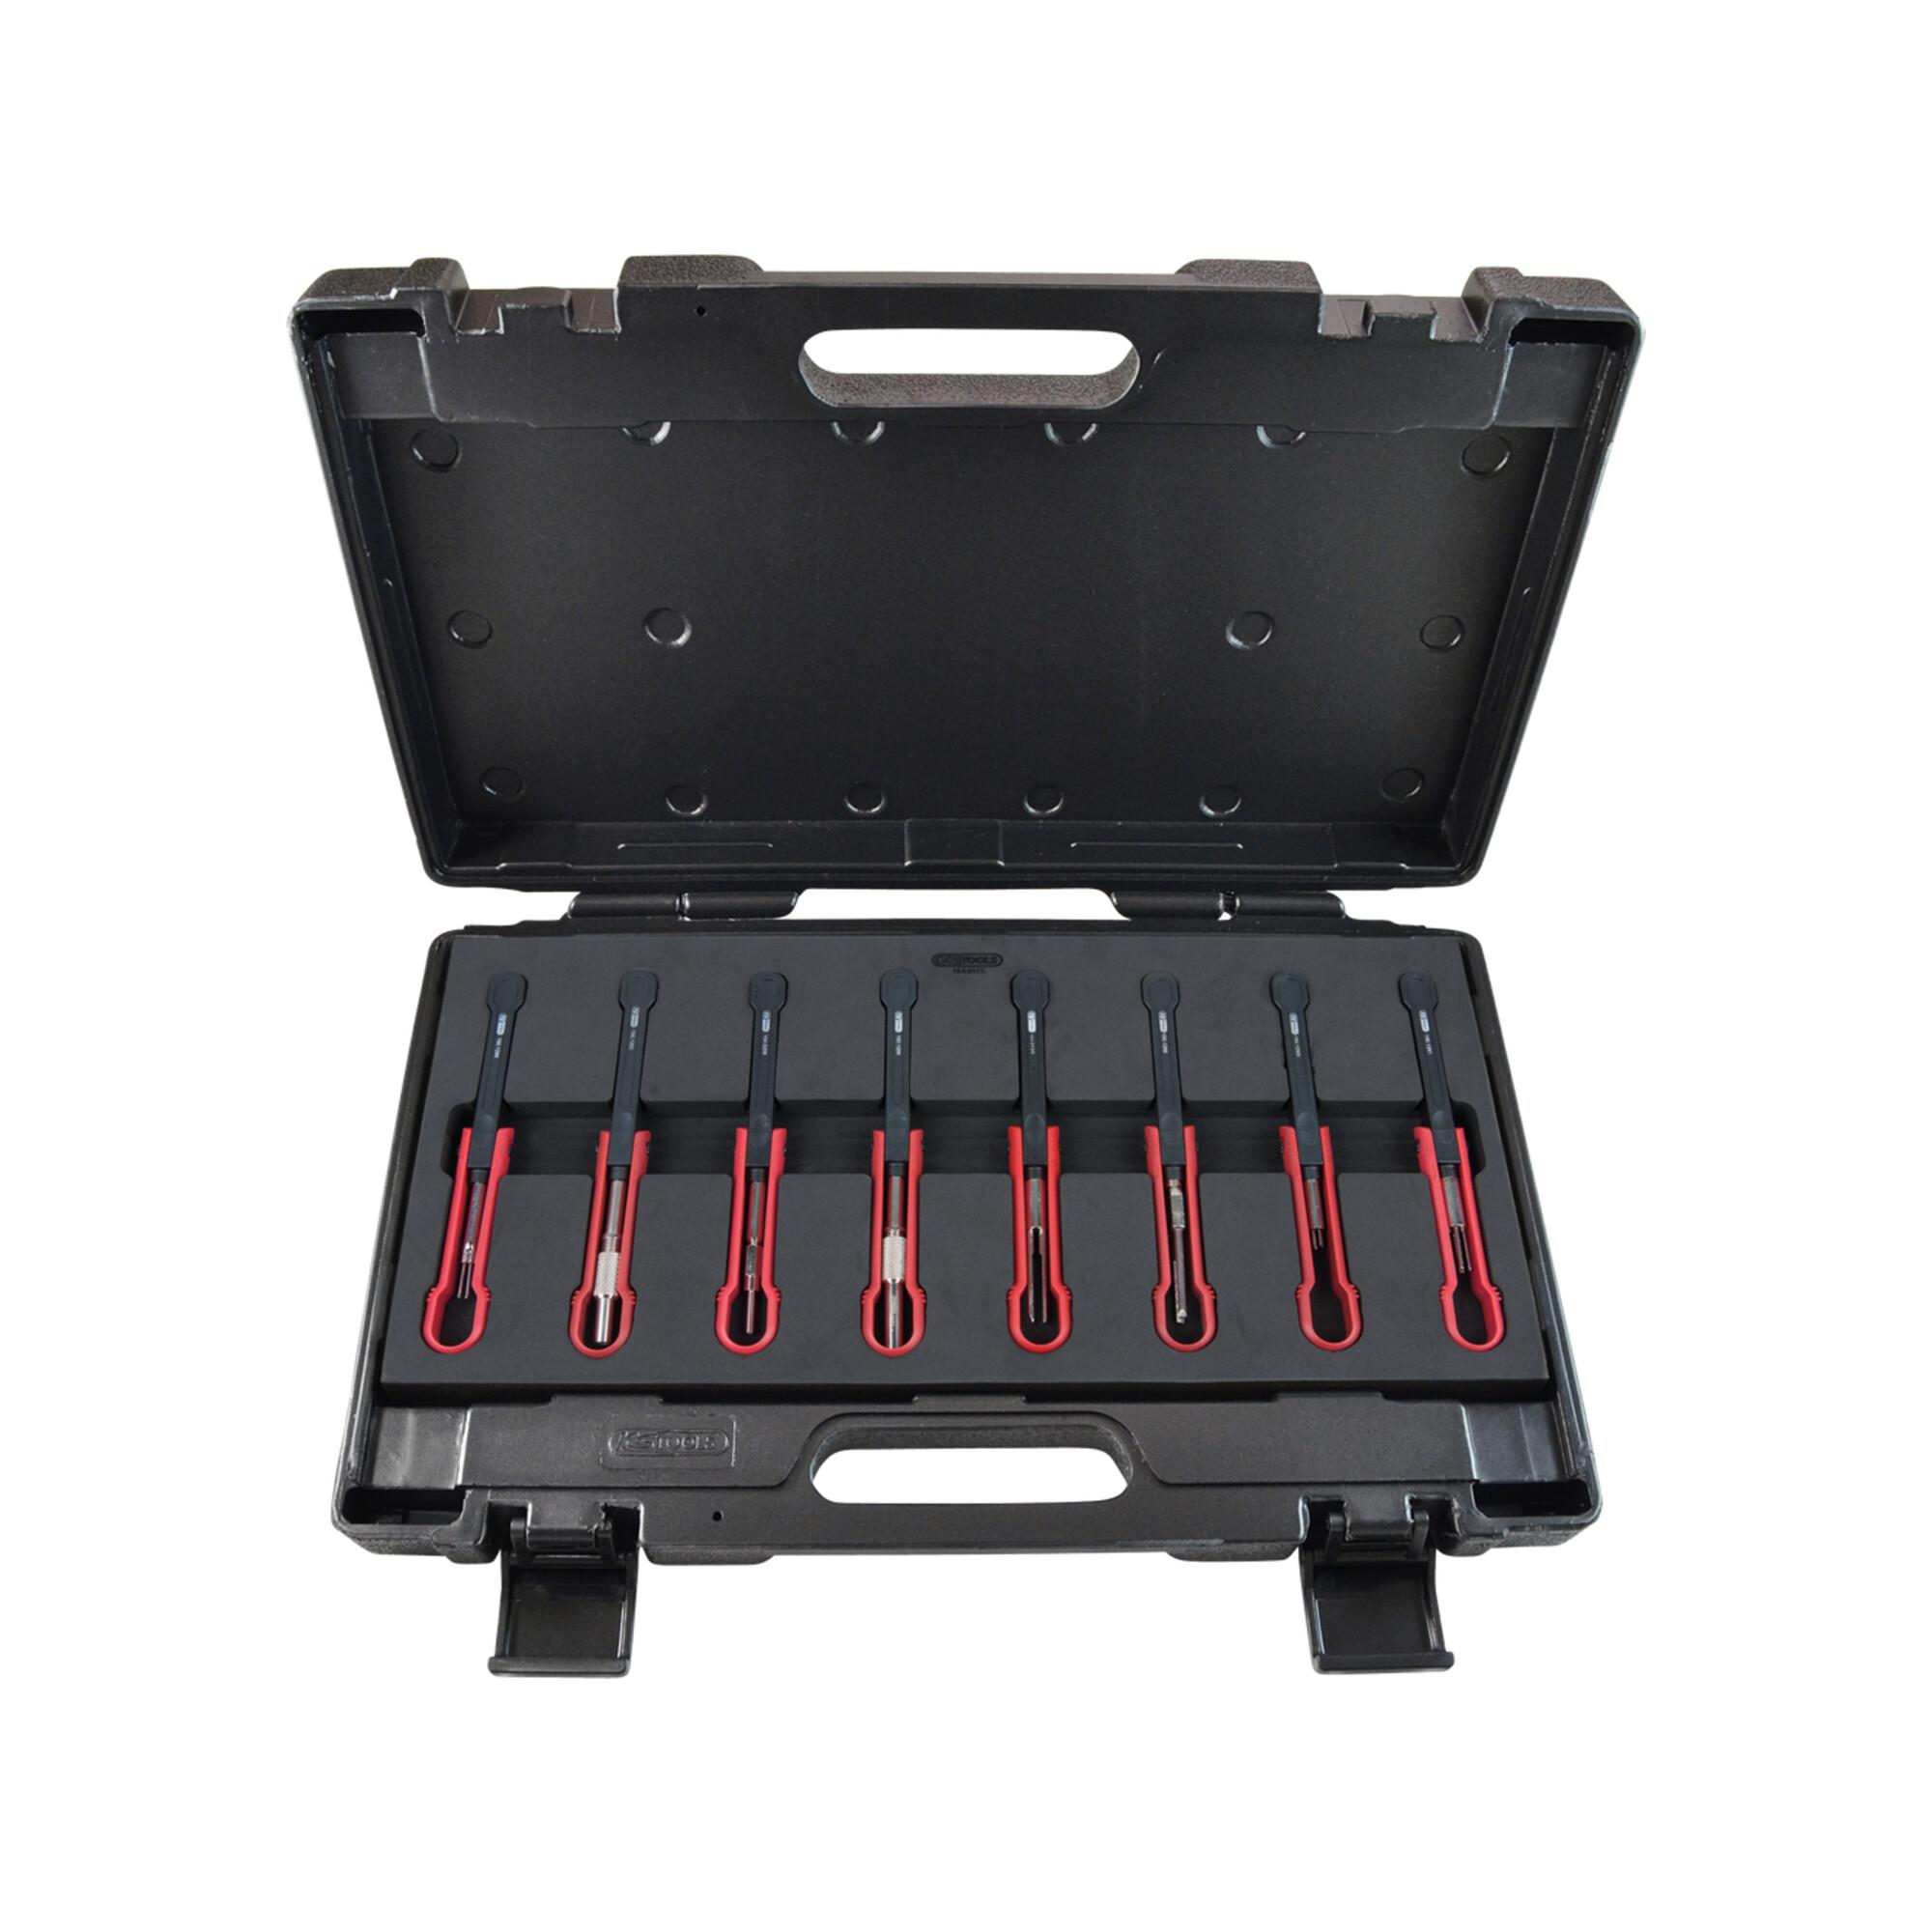
KS Tools NKW-Entriegelungswerkzeug-Satz für die gängigsten Verbindungen, 8-tlg - 154.0175speziell abgestimmt für NKW Steckkontaktezur fachgerechten und zerstörungsfreien Entriegelung von Kontaktenfür Hersteller AMP Tyco (1,5, MPT), GHW (Maxi-DFK, MKS, MKR, VKR Plus), ABSenthält die gängigsten Entriegelungswerkzeuge für die neue Fahrzeuggeneration158,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
KS Tools NKW-Entriegelungswerkzeug-Satz für die gängigsten Verbindungen, 8-tlg (154.0175)Eigenschaften • Speziell abgestimmt für NKW Steckkontakten• Zur fachgerechten und zerstörungsfreien Entriegelung von Kontaktenn• Für Hersteller AMP Tyco (1,5, MPT), GHW (Maxi-DFK, MKS, MKR, VKR Plus), ABSn• Enthält die gängigsten Entriegelungswerkzeuge für die neue Fahrzeuggeneration (154.0175)331,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Generierung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen sowie die Implementierung von Zugriffskontrollen und Berechtigungen sind ebenfalls entscheidend, um ein effektives Schlüsselmanagement zu gewährleisten. Darüber hinaus ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung eines sicheren Umgangs mit **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement kann durch die Implementierung von strengen Zugriffskontrollen und Berechtigungen in der IT-Sicherheit gewährleistet werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten sowie die Verwendung von Verschlüsselungstechnologien, um die Sicherheit von Schlüsseln zu gewährleisten. In Bezug auf die physische Sicherheit können Sicherheitsprotokolle wie die Verwendung von Schlüsselkarten und biometrischen Zugangskontrollen eingesetzt werden, um den Zugriff auf physische Schlüssel zu kontrollieren. In der Kryptographie ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die sichere Generierung, Speicherung und Verteilung von Schlüsseln zu gewährleisten, um **
-
Was sind die gängigsten Verschlüsselungsprotokolle und wie gewährleisten sie die Sicherheit von vertraulichen Daten im digitalen Austausch?
Die gängigsten Verschlüsselungsprotokolle sind SSL/TLS, AES und RSA. Sie gewährleisten die Sicherheit von vertraulichen Daten, indem sie die Daten während der Übertragung verschlüsseln, sicherstellen, dass nur autorisierte Parteien auf die Daten zugreifen können und die Integrität der Daten überprüfen. Dadurch wird sichergestellt, dass vertrauliche Informationen vor unbefugtem Zugriff geschützt sind. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **


Wie kann ein effektives Schlüsselmanagement in den Bereichen Informationssicherheit, Kryptographie und physische Sicherheit gewährleistet werden?
Ein effektives Schlüsselmanagement kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Erzeugung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen ist ebenfalls entscheidend, um die Vertraulichkeit und Integrität von Daten zu gewährleisten. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme implementiert werden, um den unbefugten Zugriff auf Schlüsselmaterial zu verhindern. **
Was ist der Unterschied zwischen Kryptographie, Kryptoanalyse und Kryptologie?
Kryptographie bezieht sich auf die Kunst der Verschlüsselung und Entschlüsselung von Informationen. Kryptoanalyse hingegen befasst sich mit der Analyse und dem Knacken von verschlüsselten Nachrichten. Kryptologie ist ein Oberbegriff, der sowohl Kryptographie als auch Kryptoanalyse umfasst und sich mit der sicheren Kommunikation und dem Schutz von Informationen beschäftigt. **
Top-Angebote
Produkte zum Begriff Gängigsten:
-
Martor, Cutter, Nachhaltiges Einweg-Sicherheitsmesser für die gängigsten Schneidanwendungen Mart (Cutter)Sicherheitsmesser SECUMAX 148, aus recyceltem Kunststoff, Klingenbreite 11 mm, ab 2 Stück. Robuster Klingenkopf: Klingenstärke 0,5 mm für maximale Widerstandskraft. Verdeckt liegende Klinge: Die Schneidkanten sind abgeschirmt - zum Schutz von Anwender und Ware. Die Führungsflächen sind ganz vorne am Griff - perfekt für schräges Schneiden. GS-geprüfte Sicherheit. Können Einweg-Sicherheitsmesser nachhaltig sein? Ja, das SECUMAX 148 besteht zu über 80 % aus recyceltem Kunststoff. Für eine längere Lebensdauer sorgen die Glasfaserverstärkung und der robuste, 2-fach nutzbare Klingenkopf. Dadurch ist das SECUMAX 148 auch für härtere Schneidanwendungen bestens geeignet. Beim sicheren und effizienten Arbeiten kommen Ihnen ausserdem der ergonomische Griff und das angenehm leichte Gewicht zugute. Mit einer Klingenstärke von 0,5 mm ist der kunststoffummantelte Klingenkopf besonders widerstandsfähig. Deshalb nimmt es das Sicherheitsmesser in Logistik und Produktion auch mit besonders anspruchsvollem Schneidmaterial auf. Verdeckt liegende Klinge: Die beiden Schneidkanten des Klingenkopfs sind sicher abgeschirmt - zum Schutz von Anwender und Ware. Und doch steht Ihnen genug Klinge zur Verfügung, um damit 2-lagige Kartons und vieles mehr sicher schneiden zu können. Gute Führung: Ein weiterer Grund, warum das SECUMAX 148 z. B. mit Kartons so einfach fertig wird? Das sind die Führungsflächen ganz vorne am Griff. Sie helfen Ihnen dabei, schräg zu schneiden und so noch leichter durchzukommen. Ergonomisch geformt: Sind Sie Rechtshänder? Linkshänder? Eigentlich egal. Denn das Messer fügt sich in jede Hand. Unterstützt wird der angenehme Tragekomfort durch die leichte Wölbung der Aussenseiten und die griffige Oberflächenstruktur. Hauptschneidmaterialien: Wickel-, Stretch-, Schrumpffolie, Karton: bis 2-lagig, Klebeband, Sackware, Folien- und Papierbahnen. Masse (L x B x H): 142,4 x 11 x 38,7 mm. Schnitttiefe 6,2 mm.33,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
-
Was sind die gängigsten Verschlüsselungsprotokolle und wie unterscheiden sie sich in Bezug auf Sicherheit und Effizienz?
Die gängigsten Verschlüsselungsprotokolle sind SSL/TLS, IPSec, SSH und PGP. SSL/TLS wird hauptsächlich für die sichere Übertragung von Daten im Web verwendet und bietet eine gute Balance zwischen Sicherheit und Effizienz. IPSec wird für die sichere Kommunikation in Netzwerken eingesetzt und bietet eine hohe Sicherheit, kann jedoch die Netzwerkleistung beeinträchtigen. SSH wird für die sichere Remote-Verwaltung von Systemen verwendet und bietet eine starke Verschlüsselung bei geringerem Overhead. PGP wird für die sichere E-Mail-Kommunikation verwendet und bietet eine hohe Sicherheit, erfordert jedoch mehr Aufwand für die Schlüsselverwaltung. **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Generierung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen sowie die Implementierung von Zugriffskontrollen und Berechtigungen sind ebenfalls entscheidend, um ein effektives Schlüsselmanagement zu gewährleisten. Darüber hinaus ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung eines sicheren Umgangs mit **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement kann durch die Implementierung von strengen Zugriffskontrollen und Berechtigungen in der IT-Sicherheit gewährleistet werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten sowie die Verwendung von Verschlüsselungstechnologien, um die Sicherheit von Schlüsseln zu gewährleisten. In Bezug auf die physische Sicherheit können Sicherheitsprotokolle wie die Verwendung von Schlüsselkarten und biometrischen Zugangskontrollen eingesetzt werden, um den Zugriff auf physische Schlüssel zu kontrollieren. In der Kryptographie ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die sichere Generierung, Speicherung und Verteilung von Schlüsseln zu gewährleisten, um **
Ähnliche Suchbegriffe für Gängigsten
-
KS Tools NKW-Entriegelungswerkzeug-Satz für die gängigsten Verbindungen, 8-tlg - 154.0175speziell abgestimmt für NKW Steckkontaktezur fachgerechten und zerstörungsfreien Entriegelung von Kontaktenfür Hersteller AMP Tyco (1,5, MPT), GHW (Maxi-DFK, MKS, MKR, VKR Plus), ABSenthält die gängigsten Entriegelungswerkzeuge für die neue Fahrzeuggeneration158,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
KS Tools NKW-Entriegelungswerkzeug-Satz für die gängigsten Verbindungen, 8-tlg (154.0175)Eigenschaften • Speziell abgestimmt für NKW Steckkontakten• Zur fachgerechten und zerstörungsfreien Entriegelung von Kontaktenn• Für Hersteller AMP Tyco (1,5, MPT), GHW (Maxi-DFK, MKS, MKR, VKR Plus), ABSn• Enthält die gängigsten Entriegelungswerkzeuge für die neue Fahrzeuggeneration (154.0175)331,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flury Profilmesserkopf 100x40 50x30 12 Messer Abweiser 1 Messerkopf - Profilmesser mit den gängigsten ProfilmessernFlury Profilmesserkopf 100x40 50x30 12 Messer Abweiser 1 Messerkopf - Profilmesser mit den gängigsten Profilmessern. Universal-Messerkopf-Set im Holzetui passend für 40 und 50 mm 1 Stück Messerkopf 138 (100)x40/50x30 mm Z2 ALU Nr. 03.100.050.430A 12 Paar SP-Messer/Abweiser 40 mm Nr. 1, 3, 5, 9, 13, 18, 20, 21, 23, 28, 32, 36310,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nachhaltigkeitszertifikate bei Gebäuden. Beschreibung der drei gängigsten Zertifikate mit anschließendem Vergleich, Taschenbuch von Jonas Rücker,Nachhaltigkeitszertifikate Bei Gebäuden. Beschreibung Der Drei Gängigsten Zertifikate Mit Anschließendem Vergleich, Taschenbuch Von Jonas Rücker, Grin, 978-3-346-37375-5, Seitenanzahl: 2418,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Verschlüsselungsprotokolle und wie gewährleisten sie die Sicherheit von vertraulichen Daten im digitalen Austausch?
Die gängigsten Verschlüsselungsprotokolle sind SSL/TLS, AES und RSA. Sie gewährleisten die Sicherheit von vertraulichen Daten, indem sie die Daten während der Übertragung verschlüsseln, sicherstellen, dass nur autorisierte Parteien auf die Daten zugreifen können und die Integrität der Daten überprüfen. Dadurch wird sichergestellt, dass vertrauliche Informationen vor unbefugtem Zugriff geschützt sind. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen Informationssicherheit, Kryptographie und physische Sicherheit gewährleistet werden?
Ein effektives Schlüsselmanagement kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Erzeugung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen ist ebenfalls entscheidend, um die Vertraulichkeit und Integrität von Daten zu gewährleisten. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme implementiert werden, um den unbefugten Zugriff auf Schlüsselmaterial zu verhindern. **
-
Was ist der Unterschied zwischen Kryptographie, Kryptoanalyse und Kryptologie?
Kryptographie bezieht sich auf die Kunst der Verschlüsselung und Entschlüsselung von Informationen. Kryptoanalyse hingegen befasst sich mit der Analyse und dem Knacken von verschlüsselten Nachrichten. Kryptologie ist ein Oberbegriff, der sowohl Kryptographie als auch Kryptoanalyse umfasst und sich mit der sicheren Kommunikation und dem Schutz von Informationen beschäftigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.