Domain eurocrypt.de kaufen?
Wir ziehen mit dem Projekt
eurocrypt.de um.
Sind Sie am Kauf der Domain
eurocrypt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eurocrypt.de kaufen?
Wie erstelle ich in IntelliJ ein JUnit-Testfall?
Um einen JUnit-Testfall in IntelliJ zu erstellen, kannst du wie folgt vorgehen: Klicke mit der rechten Maustaste auf die Klasse, die du testen möchtest, und wähle "Generate" aus dem Kontextmenü. Wähle dann "Test" und "JUnit Test" aus. IntelliJ erstellt automatisch einen Testfall für die ausgewählte Klasse, den du dann anpassen kannst. **
Was sind die wichtigsten Schritte, um einen effektiven Testfall zu erstellen?
Die wichtigsten Schritte, um einen effektiven Testfall zu erstellen, sind: 1. Identifizierung der Anforderungen und Ziele des Tests. 2. Festlegung der Testbedingungen und Testdaten. 3. Schreiben des Testfalls unter Berücksichtigung der zu testenden Funktionen, der erwarteten Ergebnisse und der Schritte zur Durchführung des Tests. **
Ähnliche Suchbegriffe für Testfall
Top-Angebote
Produkte zum Begriff Testfall:
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
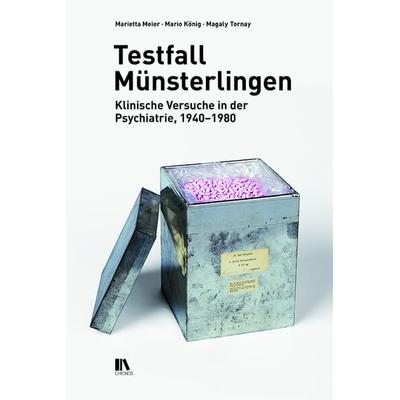
Testfall Münsterlingen, Fachbücher von Mario König, Magaly Tornay, Marietta MeierIn der Psychiatrischen Klinik Münsterlingen wurden über Jahrzehnte hinweg Psychopharmaka getestet. Dreh- und Angelpunkt dieser Versuche war der Psychiater Roland Kuhn, der mit diversen Pharmafirmen zusammenarbeitete. «Testfall Münsterlingen» untersucht, wie Industrie und Klinik, Patienten, Ärzte, Pflegepersonal und Behörden in der klinischen Forschung zusammenspielten. Die Stoffprüfungen werden historisiert und in die sich ebenfalls wandelnden Rahmenbedingungen eingeordnet. Welche Personen und Institutionen waren beteiligt, wer wusste was? Wie wurden Stoffe geprüft, welche Patientinnen und Patienten waren betroffen? Nach welchen Mustern wurden die Prüfsubstanzen verabreicht? Wann galten welche Werte, Richtlinien und Normen? Welche Rolle spielten sie in der Praxis? Ausgehend von diesen Fragen rekonstruiert «Testfall Münsterlingen» die Geschichte klinischer Versuche von 1940 bis 1980 und verortet die Thurgauer Versuchsstation in der zeitgenössischen Prüfungslandschaft.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein Testfall für ein Software-System erstellt und dokumentiert werden?
Ein Testfall für ein Software-System kann erstellt werden, indem die Anforderungen und Funktionalitäten des Systems analysiert werden. Anschließend werden konkrete Testfälle definiert, die die verschiedenen Szenarien abdecken. Die Dokumentation erfolgt durch die Beschreibung des Testfalls, der erwarteten Ergebnisse und der Schritte zur Durchführung des Tests. **
-
Welche Kriterien müssen erfüllt sein, um einen Testfall als erfolgreich abgeschlossen zu betrachten?
Ein erfolgreicher Testfall muss klar definierte Ziele haben, die erfüllt werden müssen. Die erwarteten Ergebnisse müssen mit den tatsächlichen Ergebnissen übereinstimmen. Der Testfall sollte reproduzierbar sein, um sicherzustellen, dass er konsistent ist. **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Generierung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen sowie die Implementierung von Zugriffskontrollen und Berechtigungen sind ebenfalls entscheidend, um ein effektives Schlüsselmanagement zu gewährleisten. Darüber hinaus ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung eines sicheren Umgangs mit **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement kann durch die Implementierung von strengen Zugriffskontrollen und Berechtigungen in der IT-Sicherheit gewährleistet werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten sowie die Verwendung von Verschlüsselungstechnologien, um die Sicherheit von Schlüsseln zu gewährleisten. In Bezug auf die physische Sicherheit können Sicherheitsprotokolle wie die Verwendung von Schlüsselkarten und biometrischen Zugangskontrollen eingesetzt werden, um den Zugriff auf physische Schlüssel zu kontrollieren. In der Kryptographie ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die sichere Generierung, Speicherung und Verteilung von Schlüsseln zu gewährleisten, um **

Welche Schritte sind notwendig, um einen effektiven Testfall zu erstellen und welche Kriterien sollten dabei berücksichtigt werden?
Um einen effektiven Testfall zu erstellen, müssen zunächst die Anforderungen klar definiert werden. Anschließend sollten die Testziele festgelegt und die Testdaten vorbereitet werden. Zuletzt müssen die Schritte des Testfalls präzise dokumentiert und die erwarteten Ergebnisse definiert werden. Wichtige Kriterien sind die Vollständigkeit, Nachvollziehbarkeit, Reproduzierbarkeit und Wiederholbarkeit des Testfalls. **
Wie kann ein effektives Schlüsselmanagement in den Bereichen Informationssicherheit, Kryptographie und physische Sicherheit gewährleistet werden?
Ein effektives Schlüsselmanagement kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Erzeugung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen ist ebenfalls entscheidend, um die Vertraulichkeit und Integrität von Daten zu gewährleisten. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme implementiert werden, um den unbefugten Zugriff auf Schlüsselmaterial zu verhindern. **
Top-Angebote
Produkte zum Begriff Testfall:
-
Testfall der Moderne, Sachbücher von Kerstin RenzKaum eine Bauaufgabe wurde nach 1945 in Deutschland so sehr von Erwartungen an einen demokratischen Neubeginn begleitet wie das Schulhaus. Die Architektur und der Standort der Schule im städtebaulichen Kontext standen im Fokus der Pädagogen, der Lokalpolitik und nicht zuletzt der Architekten. Ein zentrales Thema der modernen Architektur, die Geschichte der "Neuen Schule" für den "Neuen Menschen", schien sich zu wiederholen. Dieses Mal allerdings unter umgekehrten Vorzeichen: Waren in den 1920er und 1930er Jahren die Impulse für die Schulbaumoderne vor allem von Deutschland und der Schweiz ausgegangen, verfolgten nun die Besatzungsmächte ihre jeweils eigene Vorstellung von der idealen Schule. Die Architektur der Schule wurde in diesen Jahren zum Testfall der Moderne. Die Architekturhistorikerin Kerstin Renz öffnet mit diesem Buch ein spannendes Kapitel deutscher Nachkriegsgeschichte. Das Bauen von Schulen war in der jungen Bundesrepublik eine dringende Notwendigkeit und zugleich ein Politikum. Ging es nach einzelnen Reformern, sollte aus der Neuen Schule die New School werden, deren leichte Architekturen im Grünen für den Frieden, für Demokratie und ein neues, supranationales Gesellschaftsverständnis stehen sollten. In der Auseinandersetzung um die ideale Schule standen sich Erfahrung und Experiment, eingeübte Baupraxis und Reformbereitschaft nicht selten unversöhnlich gegenüber. Die Autorin zeigt anhand zahlreicher Schularchitekturen der 1950er Jahre, wie unterschiedlich der Begriff der "Schulbaureform" ausgelegt wurde und wie Diskurs und Ideentransfer die Baupraxis beeinflussten.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erstelle ich in IntelliJ ein JUnit-Testfall?
Um einen JUnit-Testfall in IntelliJ zu erstellen, kannst du wie folgt vorgehen: Klicke mit der rechten Maustaste auf die Klasse, die du testen möchtest, und wähle "Generate" aus dem Kontextmenü. Wähle dann "Test" und "JUnit Test" aus. IntelliJ erstellt automatisch einen Testfall für die ausgewählte Klasse, den du dann anpassen kannst. **
-
Was sind die wichtigsten Schritte, um einen effektiven Testfall zu erstellen?
Die wichtigsten Schritte, um einen effektiven Testfall zu erstellen, sind: 1. Identifizierung der Anforderungen und Ziele des Tests. 2. Festlegung der Testbedingungen und Testdaten. 3. Schreiben des Testfalls unter Berücksichtigung der zu testenden Funktionen, der erwarteten Ergebnisse und der Schritte zur Durchführung des Tests. **
-
Wie kann ein Testfall für ein Software-System erstellt und dokumentiert werden?
Ein Testfall für ein Software-System kann erstellt werden, indem die Anforderungen und Funktionalitäten des Systems analysiert werden. Anschließend werden konkrete Testfälle definiert, die die verschiedenen Szenarien abdecken. Die Dokumentation erfolgt durch die Beschreibung des Testfalls, der erwarteten Ergebnisse und der Schritte zur Durchführung des Tests. **
-
Welche Kriterien müssen erfüllt sein, um einen Testfall als erfolgreich abgeschlossen zu betrachten?
Ein erfolgreicher Testfall muss klar definierte Ziele haben, die erfüllt werden müssen. Die erwarteten Ergebnisse müssen mit den tatsächlichen Ergebnissen übereinstimmen. Der Testfall sollte reproduzierbar sein, um sicherzustellen, dass er konsistent ist. **
Ähnliche Suchbegriffe für Testfall
-
Testfall Münsterlingen, Fachbücher von Mario König, Magaly Tornay, Marietta MeierIn der Psychiatrischen Klinik Münsterlingen wurden über Jahrzehnte hinweg Psychopharmaka getestet. Dreh- und Angelpunkt dieser Versuche war der Psychiater Roland Kuhn, der mit diversen Pharmafirmen zusammenarbeitete. «Testfall Münsterlingen» untersucht, wie Industrie und Klinik, Patienten, Ärzte, Pflegepersonal und Behörden in der klinischen Forschung zusammenspielten. Die Stoffprüfungen werden historisiert und in die sich ebenfalls wandelnden Rahmenbedingungen eingeordnet. Welche Personen und Institutionen waren beteiligt, wer wusste was? Wie wurden Stoffe geprüft, welche Patientinnen und Patienten waren betroffen? Nach welchen Mustern wurden die Prüfsubstanzen verabreicht? Wann galten welche Werte, Richtlinien und Normen? Welche Rolle spielten sie in der Praxis? Ausgehend von diesen Fragen rekonstruiert «Testfall Münsterlingen» die Geschichte klinischer Versuche von 1940 bis 1980 und verortet die Thurgauer Versuchsstation in der zeitgenössischen Prüfungslandschaft.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erwachsenenbildung Testfall Dritte Welt, Taschenbuch von , VS Verlag für Sozialwissenschaften, 978-3-8100-0208-2Erwachsenenbildung Testfall Dritte Welt, Taschenbuch Von, Vs Verlag Für Sozialwissenschaften, 978-3-8100-0208-2, Seitenanzahl: 25654,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Generierung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen sowie die Implementierung von Zugriffskontrollen und Berechtigungen sind ebenfalls entscheidend, um ein effektives Schlüsselmanagement zu gewährleisten. Darüber hinaus ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung eines sicheren Umgangs mit **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen IT-Sicherheit, physische Sicherheit und Kryptographie gewährleistet werden?
Ein effektives Schlüsselmanagement kann durch die Implementierung von strengen Zugriffskontrollen und Berechtigungen in der IT-Sicherheit gewährleistet werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten sowie die Verwendung von Verschlüsselungstechnologien, um die Sicherheit von Schlüsseln zu gewährleisten. In Bezug auf die physische Sicherheit können Sicherheitsprotokolle wie die Verwendung von Schlüsselkarten und biometrischen Zugangskontrollen eingesetzt werden, um den Zugriff auf physische Schlüssel zu kontrollieren. In der Kryptographie ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die sichere Generierung, Speicherung und Verteilung von Schlüsseln zu gewährleisten, um **
-
Welche Schritte sind notwendig, um einen effektiven Testfall zu erstellen und welche Kriterien sollten dabei berücksichtigt werden?
Um einen effektiven Testfall zu erstellen, müssen zunächst die Anforderungen klar definiert werden. Anschließend sollten die Testziele festgelegt und die Testdaten vorbereitet werden. Zuletzt müssen die Schritte des Testfalls präzise dokumentiert und die erwarteten Ergebnisse definiert werden. Wichtige Kriterien sind die Vollständigkeit, Nachvollziehbarkeit, Reproduzierbarkeit und Wiederholbarkeit des Testfalls. **
-
Wie kann ein effektives Schlüsselmanagement in den Bereichen Informationssicherheit, Kryptographie und physische Sicherheit gewährleistet werden?
Ein effektives Schlüsselmanagement kann gewährleistet werden, indem klare Richtlinien und Verfahren für die Erzeugung, Speicherung und Verteilung von Schlüsseln festgelegt werden. Zudem ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Schlüssel durchzuführen, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entsprechen. Die Verwendung von sicheren und zuverlässigen Verschlüsselungsalgorithmen ist ebenfalls entscheidend, um die Vertraulichkeit und Integrität von Daten zu gewährleisten. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme implementiert werden, um den unbefugten Zugriff auf Schlüsselmaterial zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.